PHPの重大脆弱性で国内ECカートが一斉停止——国が「サイト停止」まで呼びかけた10月21日の夜に何が起きたのか
PHPの修正版公開を前に、主要ECカートが相次いで停止
Webサイトの開発で広く使われるプログラミング言語「PHP」の開発チームは、2026年10月20日、2件の重大な脆弱性に対処する修正版を日本時間10月21日23時に公開すると予告した。2件とも深刻度を示す指標「CVSS v4.0」で9.2と評価されており、外部からの攻撃によってサーバー上で任意のプログラムを実行される恐れがあるものだった。
予告を受け、国内のECカート各社はPHPの修正版の公開を待たずに、予防措置としてサービスを止める判断に踏み切った。各社の公式発表による停止期間は次のとおりだ。
| プラットフォーム | 停止期間 | 停止時間 |
|---|---|---|
| BASE | 10月21日15:50〜22日8:00 | 約16時間10分 |
| カラーミーショップ | 10月21日22:00〜22日8:49 | 約10時間49分 |
| makeshop | 10月21日23:00〜22日4:42 | 約5時間42分 |
| futureshop | 10月21日21:36〜22日23:35 | 約26時間 |
引用:Recustomer「2026年10月の主要カート緊急停止から学ぶ、ECプラットフォーム停止時の購入者対応チェックリスト」
BASEは当初22時からの停止を予定していたが、利用者の安全を優先して約6時間前倒しの15時50分に停止を開始した。ショップページの閲覧や注文だけでなく、管理画面や購入者向けアプリ、APIも止まり、店舗運営者は自店の状況を管理画面で確認することもできなくなった。
ECカートだけでなく、pixivやDMM.com、niconico、ハンドメイドマーケットのCreemaなど、PHPを使う大手サービスやオンラインゲームでも同じ夜に緊急メンテナンスが相次いだ。
編集部コメント
▶ あわせて読みたい:ECカートシステム比較15選|種類・選び方・費用を徹底解説
国が「サイトの一時停止」を呼びかけた異例の対応
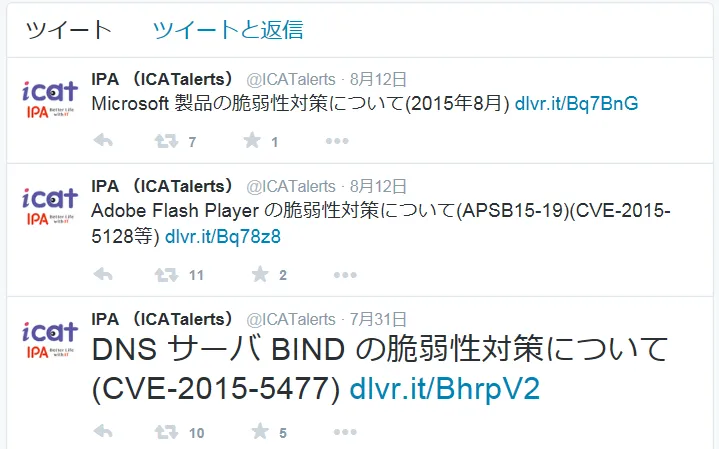
今回の脆弱性は、特定のアプリケーションではなくPHPそのものにあった。WordPressをはじめ、PHPで動くWebサイトやシステムの多くが影響を受ける可能性があり、IPA(情報処理推進機構)は修正版の公開前から緊急の注意喚起を出した。
さらに国家サイバー統括室は10月21日、修正パッチを速やかに適用することが難しい場合には、Webサイトを一時的に停止することもリスクを下げる有効な手段だとXで呼びかけた。現首相、高市早苗首相も修正版の公開に先立ち、自身の公式Xで、PHPを使っているかを確認し、修正パッチを適用できるよう準備するよう呼びかけている。
対応をさらに難しくしたのが、古いバージョンの扱いだ。修正版が出たのはPHP 8.2〜8.5系(8.2.35/8.3.36/8.4.27/8.5.12)で、サポートが終了しているPHP 8.1以前には公式の修正版が提供されておらず、古いバージョンで動くサイトは、パッチを当てるだけでは済まず、サーバーの移行やPHP自体のバージョンアップが必要になった。
また、PHP開発チームが修正版の公開を予告する前日に脆弱性の技術情報が流出し、修正版の公開前から攻撃の試みが確認されていたとの報告もある。
編集部コメント
▶ あわせて読みたい:ECサイトのセキュリティ対策!セキュリティ事故の種類と対処法を解説「止まる前提」で見直したい、EC事業者の3つの備え
makeshop、カラーミーショップ、BASEは、今回の脆弱性を悪用した不正アクセスや情報漏えいは確認されていないと公表している。予防的な停止によって被害を防いだ一方で、店舗側には停止期間の売上機会の損失と、復旧後の問い合わせ対応が残った。
停止が長引いたfutureshopは10月25日、長時間メンテナンスと不正アクセス事案についてのお詫びと説明を公表している。
今回の事態を受けて、EC事業者が見直したいポイントは大きく3つある。
- 依存している技術と委託先の把握:自社サイト、LP、オウンドメディアそれぞれが、どの言語・どのサーバー・どの委託先で動いているかを一覧にしておく
- 停止時の告知手段の確保:サイトや管理画面が止まっても使えるSNSアカウントやメール配信の手段を決め、告知文のひな形を用意しておく
- 停止期間の注文の確認手順:復旧後に停止前後の注文を注文番号単位で確認し、外部システムとの連携による重複や抜けがないかを確かめる
編集部コメント
参考:Recustomer「2026年10月の主要カート緊急停止から学ぶ、ECプラットフォーム停止時の購入者対応チェックリスト」
EC・リテール向けメディア「Commerce Hack」とは?

「Commerce Hack」は、commerce の常識を hack し、未来体験を創造することを目指す EC・リテール業界向けメディアです。メーカーや小売業、EC 支援企業のキーパーソンをお招きし、企業戦略や成功体験を“裏話”とともに共有します。開始から約1年でリアルタイム参加1,000名を超え、多くの視聴者から高い評価をいただいています。
「Commerce Hack」アーカイブ動画配信中

Commerce Hackでこれまで公開してきたセッションを、アーカイブで順次ご覧いただけるようになりました。
EC・リテールの最前線で挑戦を続ける企業のリアルな戦略や、成長を生み出す仕組みづくりを、いつでも好きなタイミングでインプットできます。
=======================================
Commerce Hackメディア編集部