10月だけで小売・EC大手が相次ぎサイバー被害——ギフティ5.5億円不正発行、H2O126万件漏えいなど主要事案まとめ
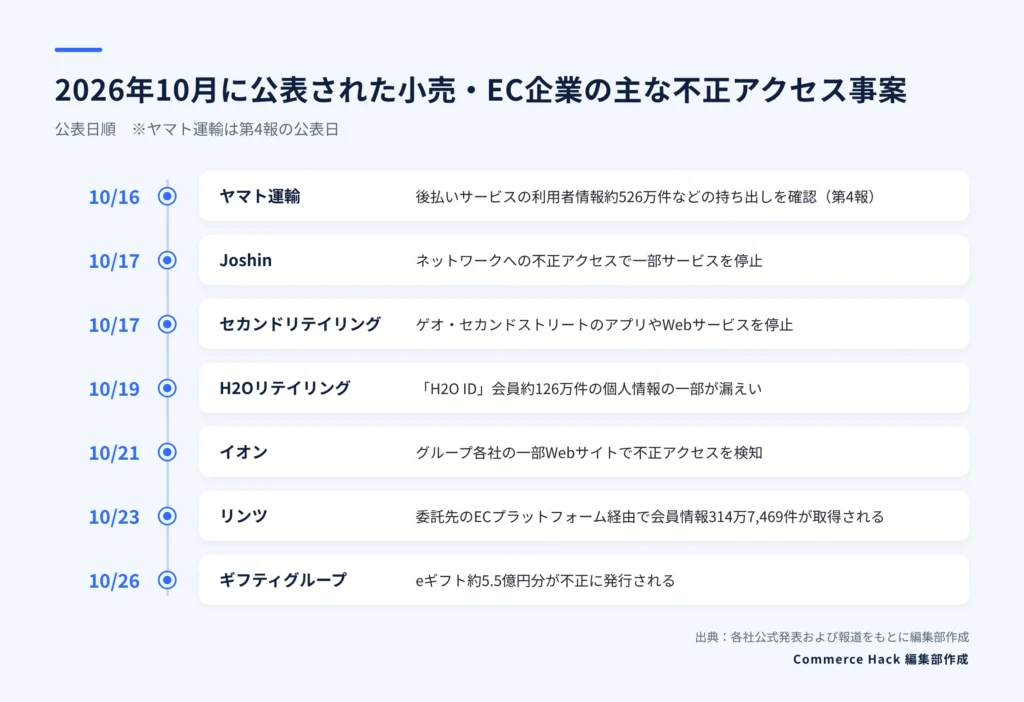
10月に公表された主な事案一覧
実際、帝国データバンクも10月19日に企業アンケートの結果を発表した。情報漏えいやその可能性がある事案を経験した企業は16.2%に上った。さらに、大企業に限ると約3割に達している。
編集部コメント
▶ あわせて読みたい:ECサイトのセキュリティ対策!セキュリティ事故の種類と対処法を解説
ギフティの5.5億円被害——「価値を発行する仕組み」が狙われた
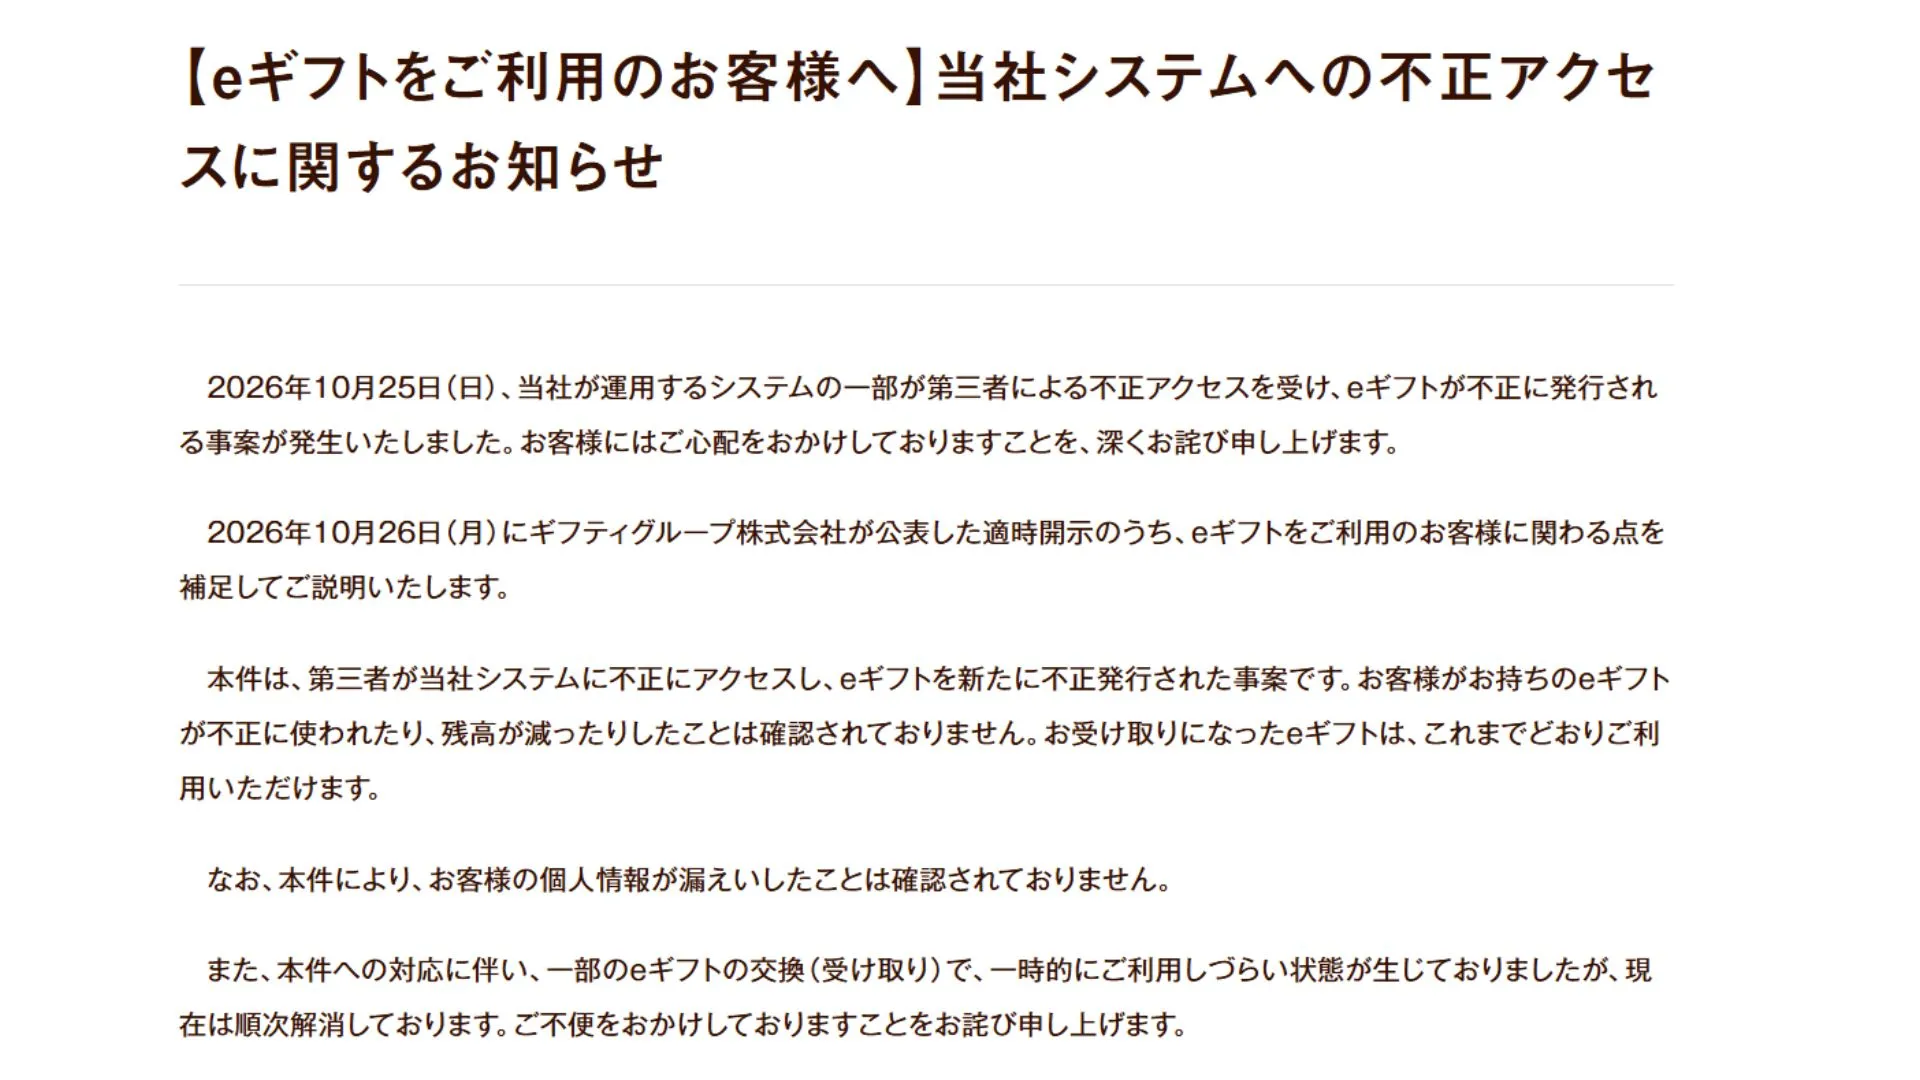
ギフティグループは10月26日、システムへの不正アクセスを発表した。同社は、LINEやメールで送れる「eギフト」を手がけている。発表によると、eギフト約5.5億円分が不正に発行された。
不正アクセスは10月25日に発生した。第三者がシステムの脆弱性を悪用し、eギフトを新たに発行していた。そこで同社は同日中に脆弱性を特定し、システムを停止した。なお、このシステムの利用は今後も再開しない方針だ。また、損失は2026年12月期第4四半期に特別損失として計上する見込みだ。
一方で、利用者が持つeギフトが不正に使われたわけではない。顧客資産の減少や個人情報の漏えいも確認されていない。同社は警察に被害を届け出たうえで、発行の監視体制を強化するとしている。
編集部コメント
会員情報の大量流出とサービス停止——H2O、ゲオ、Joshin、イオン
まず、阪急・阪神百貨店を傘下に持つH2Oリテイリングの事案だ。同社は10月19日、約126万件の個人情報の一部が漏えいしたと発表した。対象は共通会員ID「H2O ID」で、ほぼ全ての会員が含まれる。漏えいした情報には、氏名、住所、電話番号、生年月日などがある。
きっかけは、10月16日に確認した予約サイト経由の不正アクセスだった。さらに翌17日には、通販サイトでも不正アクセスを確認した。同社はその後、通販サイトと「Remo Order」のシステム全体を停止した。Remo Orderは、店頭の商品を自宅から注文できるサービスだ。なお、注文履歴やカード情報の一部については調査を続けている。ただし、ログインパスワードの漏えいは確認されていない。
次に、ゲオやセカンドストリートを運営するセカンドリテイリングだ。同社は10月15日に、社内システムへの不正アクセスを確認した。そこで二次被害を防ぐため、17日21時から両ブランドのアプリなどを停止した。19日の第2報では、個人情報の外部への漏えいは確認されなかったとした。しかし、その時点で再開時期は未定としている。一方、実店舗は通常どおり営業している。
また、家電量販店のJoshinも10月16日に不正アクセスを認識した。その結果、外部からのアクセスを制限し、一部サービスが止まった。同社は、個人情報漏えいの可能性を否定できないとしている。加えて、イオンも10月21日にグループの一部サイトへの不正アクセスを発表した。ただし、対象の会社名やサイト名は公表しておらず、流出の有無を調べている。
編集部コメント
委託先経由の漏えい——リンツの事案が示す現実
チョコレートブランド「リンツ」の日本法人も、10月23日に被害を発表した。公式オンラインショップとアプリの会員情報314万7,469件が取得されたという。原因は、EC運用の委託先であるフューチャーショップのサーバーにあった。そのサーバーで使っていたソフトウェアの脆弱性が悪用された形となった。
発表によると、侵入は10月17日23時02分だった。その後、18日0時16分に対象の情報が取得された。一方、委託先が不審なアクセスを検知したのは19日15時30分ごろだった。
取得された情報には、氏名、住所、メールアドレス、生年月日などが含まれる。ただし、クレジットカード情報は含まれていない。なお、フューチャーショップは他店舗で同じ手口の痕跡は確認されていないとした。それでも、外部の専門機関を交えた調査は続けている。
参考:Recustomer「2026年10月の主要カート緊急停止から学ぶ、ECプラットフォーム停止時の購入者対応チェックリスト」
EC・リテール向けメディア「Commerce Hack」とは?

「Commerce Hack」は、commerce の常識を hack し、未来体験を創造することを目指す EC・リテール業界向けメディアです。メーカーや小売業、EC 支援企業のキーパーソンをお招きし、企業戦略や成功体験を“裏話”とともに共有します。開始から約1年でリアルタイム参加1,000名を超え、多くの視聴者から高い評価をいただいています。
「Commerce Hack」アーカイブ動画配信中

Commerce Hackでこれまで公開してきたセッションを、アーカイブで順次ご覧いただけるようになりました。
EC・リテールの最前線で挑戦を続ける企業のリアルな戦略や、成長を生み出す仕組みづくりを、いつでも好きなタイミングでインプットできます。
=======================================
Commerce Hackメディア編集部